「公司資安交給IT處理就好」——這大概是最常見、也最危險的一句話。
根據國際資安認證 CompTIA Security+ 的架構,多數資安事件的破口,其實不是「系統被駭客攻破」,而是「人被騙了」。所以與其把資安當成一門跟生活毫無相關的技術學問,不如給我們 5 分鐘,跟著我們把最核心的內容一次搞懂。
資安的目標:CIA 三要素
資訊安全(Information Security)在保護這三件事:
機密性
Confidentiality
只有被授權的人才能看得到資料。薪資表只有 HR 和當事人能看,就是機密性。
完整性
Integrity
資料不會被偷偷竄改。轉帳金額被駭客動手腳,就是完整性被破壞。
可用性
Availability
該用的時候要能正常使用。網站被攻擊癱瘓、客戶下不了單,就是可用性出問題。
幾乎所有資安措施,最終都是為了守住這三件事其中一項或多項。而且這三者常常要互相取捨——比如把資料加密可以提升機密性,但加解密會拖慢速度,反而影響可用性。資安設計,往往是在找一個平衡點,而不是每一項都做到滿分。
風險,其實是兩件事同時發生
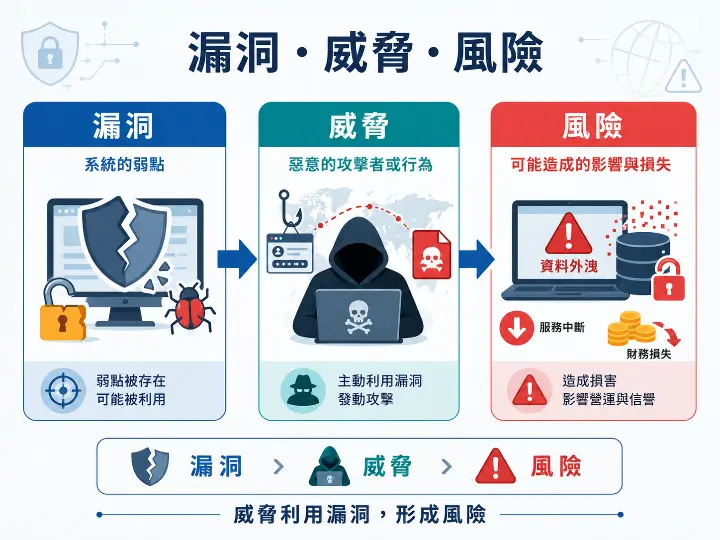
漏洞(Vulnerability)加上威脅(Threat),兩個同時存在,才算風險(Risk)。
有漏洞但沒人盯上,風險相對低;但漏洞還是要修,因為威脅隨時會出現。這也是為什麼資安團隊會用「發生機率 × 衝擊程度」來評估風險高低,決定資源該優先投入在哪裡——資安工作的本質從來不是追求「零風險」,而是持續的風險管理。
最容易被忽略的破口:人
比起直接攻破防火牆,駭客更常做的一件事是——直接騙人。這種手法統稱社交工程(Social Engineering),核心邏輯很簡單:利用心理弱點,讓你自己交出資訊或做出某個動作。
最常見的就是「網路釣魚家族」:假冒銀行寄信要你點連結(Phishing)、假冒客服打電話要你「驗證」帳戶(Vishing)、簡訊夾帶惡意連結(Smishing),甚至還有專門鎖定財務或高層主管、誘騙匯款的商業郵件詐騙(BEC)。
這類攻擊之所以有效,是因為它們精準利用了人性中的「緊迫感」與「信任感」——一封標榜「帳戶異常,請立即處理」的信,往往比任何技術漏洞都好用。
記住一個簡單原則:越是要求你「立刻」做什麼、越是製造緊張氣氛的訊息,越該停下來多想三秒。
帳號安全的兩把鑰匙:密碼與 MFA
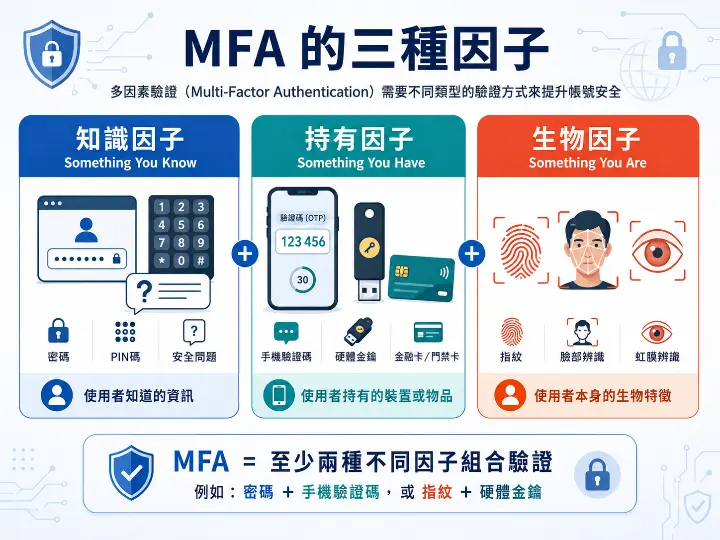
密碼是最基本、也最容易出問題的防線。除了設定夠長夠複雜的密碼,更重要的是不要「一組密碼走天下」——同一組密碼同時用在公司系統和個人網站,等於只要有一邊被駭,全部帳號都陪葬。
更進一步的保護是多重要素驗證(MFA):結合兩種以上「不同類型」的驗證方式,例如密碼+手機驗證碼,才算真正的 MFA。要特別注意,密碼加 PIN 碼雖然是兩道關卡,但兩者都屬於「你知道的東西」,並不算真正的 MFA——真正有效的組合,必須跨越不同類別,例如「你知道的」加上「你擁有的」(如手機、安全金鑰)或「你天生的」(如指紋)。
希望這篇文章能讓大家了解「資安」不是資安人員專屬的知識,是每個人每天都在做的判斷像是手機、電腦離開時要鎖定螢幕、密碼不要隨便給別人、收到可疑信件多看一眼寄件人、點擊網址前確認網址合法性、不要隨便連公共Wi-Fi等等,都是資安的一環~只要能多多留意就可以加強資訊的安全!
今天的分享就到這邊了,如果還有希望我們分享的主題都可以留言給我們唷!